Artykuły

Bezpieczeństwo Funkcjonlane, Inżyniering i Technologia

Analiza Ryzyka w przemyśle Automotive
01 Grudzień 2025

Analiza i ocena ryzyka HARA

Analiza ryzyka w systemach związanych z bezpieczeństwem to fundament, na którym opiera się cały proces projektowania i weryfikacji elektroniki samochodowej. W branży motoryzacyjnej rolę tego fundamentu pełni HARA – Hazard Analysis and Risk Assessment. To pierwsze duże zadanie w procesie zgodnym z normą ISO 26262 i jednocześnie krok, który determinuje wszystko, co dzieje się później: poziom ASIL, zakres testów, architekturę systemu, a nawet sposób myślenia o działaniu produktu.
Porównanie analiz FTA i FMEA
24 listopada 2025

Porównanie analizy FTA i FMEA

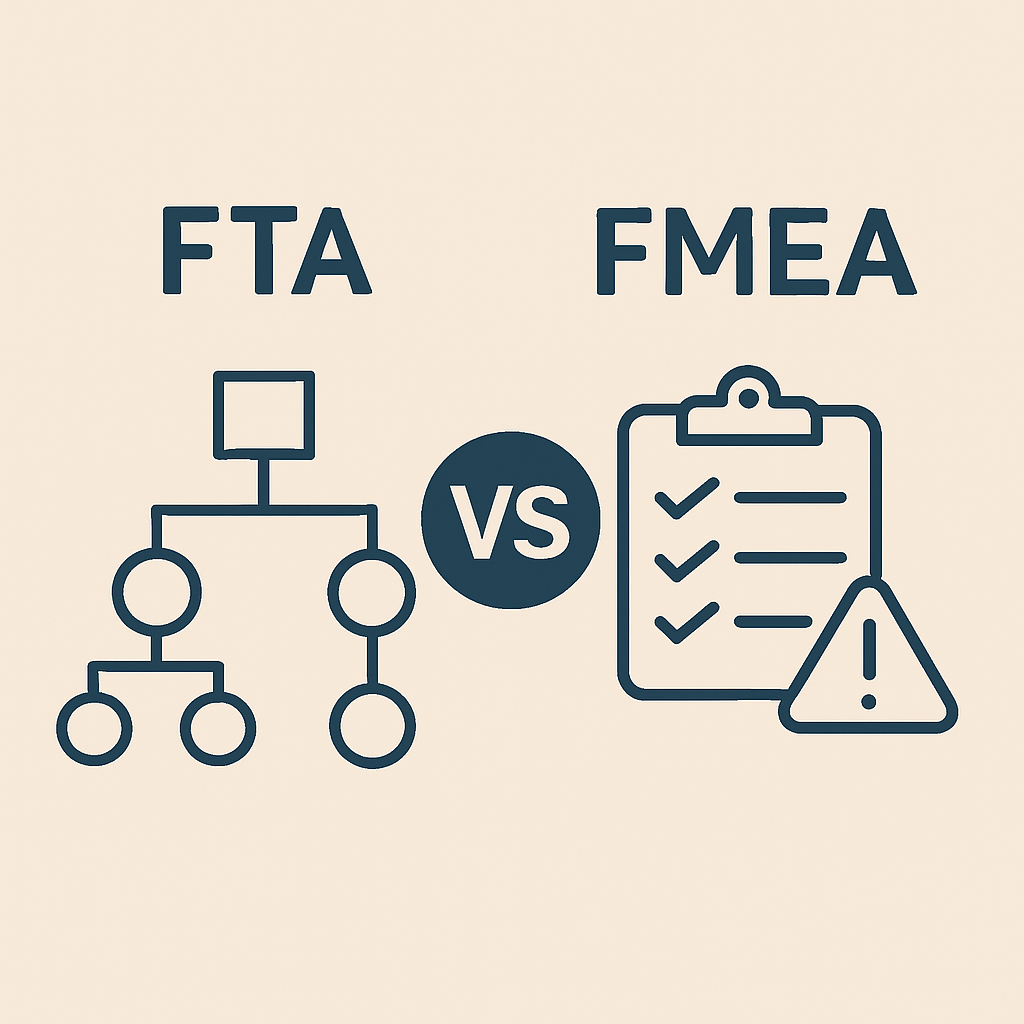
Inżynieria lubi proste odpowiedzi, ale bezpieczeństwo funkcjonalne rzadko je oferuje. Kiedy zaczynamy oceniać ryzyko, szybko się okazuje, że jedna metoda analizy nie wystarczy. W praktyce najczęściej korzysta się z dwóch narzędzi: FMEA oraz FTA. Jedno patrzy na świat dedukcyjnie, czyli od awarii do przyczyny, a drugie indukcyjnie, czyli od przyczyny do awarii. Oba próbują odpowiedzieć na pytanie: dlaczego coś może pójść źle i co z tym zrobić? Żeby zrozumieć, dlaczego te analizy tak się różnią i jednocześnie dobrze się uzupełniają, przejdźmy kolejno przez ich zasady działania, mocne strony, ograniczenia i typowe zastosowania.

Introduction to FTA analysis
18 listopada 2025

Wprowadzenie do analizy FTA

FTA, czyli Fault Tree Analysis, to dedukcyjna metoda badania przyczyn awarii. Punktem wyjścia jest zawsze konkretne zdarzenie - awaria, której chcemy zapobiec. Od tego momentu schodzimy coraz głębiej, rozbijając problem na mniejsze elementy i sprawdzając, co dokładnie musi się wydarzyć, żeby do awarii doszło.

Poziomy bezpieczeństwa w bezpieczeństwie funkcjonalnym
10 listopada 2025

Poziomy bezpieczeństwa w bezpieczeństwie funkcjonalnym

Kiedy mówimy o bezpieczeństwie w systemach technicznych, większość osób myśli o czujnikach, kurtynach, zaworach bezpieczeństwa. Ale bezpieczeństwo funkcjonalne (functional safety) nie polega na tym, żeby system nigdy się nie zepsuł, bo to niemożliwe. Chodzi o to, żeby skutki awarii nie doprowadziły do wypadku. I właśnie do tego służą takie pojęcia jak SIL, ASIL czy Performance Level (PL).

Błędy systematyczne i losowe w bezpieczeństwie funkcjonalnym
5 listopada 2025

Błędy systematyczne i losowe w bezpieczeństwie funkcjonalnym

W świecie bezpieczeństwa funkcjonalnego błędy to coś więcej niż nieprzyjemna niespodzianka — to nieunikniony element rzeczywistości, z którym trzeba nauczyć się żyć. Każdy system, nawet ten najlepiej zaprojektowany, może zawieść. Pytanie brzmi: dlaczego? Czasem winny jest los, czasem człowiek, a czasem cały proces, który pozwolił, by niedoskonałość przeszła niezauważona. Zrozumienie różnicy między błędami losowymi a systematycznymi to fundament myślenia o bezpieczeństwie. I nie chodzi tu o akademicką definicję, ale o to, jak tę wiedzę przekuć w praktykę, która ratuje zdrowie, życie i reputację inżynierów.